BTC $82.111,00
 ETH $2.445,80
 USDT $0,9991
 BNB $730,15
 XRP $1,34
 USDC $0,9997
 SOL $105,90
 TRX $0,3343
 FIGR_HELOC $1,03
 ZEC $1.222,43
 DOC $0,9993
 BPRO $99.070,00
Autenticación en dos pasos: por qué el SMS no basta para proteger tus criptomonedas
La autenticación en dos pasos por SMS es vulnerable al SIM swapping. Te explicamos cómo proteger tus cuentas cripto con apps de autenticación y llaves físicas.

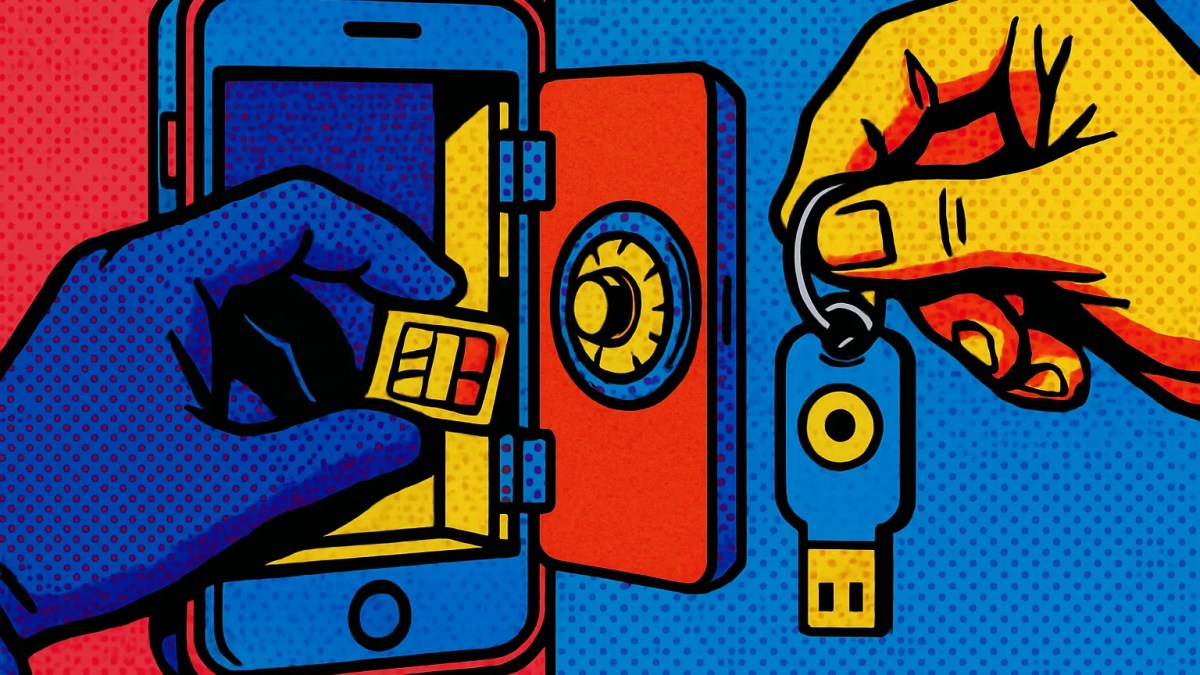
Activar la autenticación en dos pasos es probablemente el consejo de seguridad que más se repite en cripto, y con razón. Lo que se dice mucho menos es que no todos los métodos protegen igual. Si tu segundo factor es un código que llega por SMS, tienes una cerradura extra en la puerta, pero de las que se abren con relativa facilidad.
El problema es tu número de teléfono, que no es tan tuyo como parece. Depende de una operadora, de sus empleados y de procesos de verificación que a veces se saltan con una fotocopia de identificación y algo de labia. Eso abre la puerta a ataques como la suplantación de SIM, responsable de algunos de los robos de criptomonedas más sonados.

En esta guía verás qué es exactamente el 2FA, por qué el SMS es el eslabón débil, cómo funcionan las apps de autenticación y las llaves físicas, y qué pasos seguir para migrar tus cuentas de exchange y wallet sin quedarte bloqueado fuera de ellas.
Qué es la autenticación en dos pasos y por qué importa en cripto
La autenticación en dos pasos (también llamada 2FA, por two-factor authentication) añade una segunda prueba de identidad además de tu contraseña. La lógica es simple: aunque alguien robe o adivine tu clave, necesita algo más para entrar.
Ese «algo más» suele pertenecer a una de estas categorías:
- Algo que tienes: tu teléfono, una app instalada en él o una llave física USB/NFC.
- Algo que eres: tu huella dactilar o tu rostro, normalmente usados para desbloquear el dispositivo que guarda el segundo factor.
La contraseña sería «algo que sabes». Combinar dos categorías distintas es lo que da la protección real.
En cripto esto pesa más que en otros servicios. Si te roban el acceso a tu correo, es un problema serio. Si te vacían la cuenta de un exchange, las transacciones en blockchain son irreversibles: no hay un banco al que llamar para que anule el retiro. Por eso los atacantes invierten tiempo y dinero en saltarse el 2FA de usuarios con saldos en cripto, y por eso conviene elegir bien el método.
Por qué el SMS es el punto débil de la autenticación en dos pasos
El código por SMS se popularizó porque es cómodo. Todo el mundo tiene celular y no hay que instalar nada. Pero esa comodidad tiene un precio.
Suplantación de SIM (SIM swapping): cómo funciona
La suplantación de SIM es un fraude en el que el atacante convence a tu operadora de que transfiera tu número a una tarjeta SIM o eSIM que él controla. Desde ese momento, tu teléfono se queda sin señal y todos tus SMS, incluidos los códigos de verificación, llegan a su dispositivo.
El proceso típico se parece a esto:
- El atacante reúne datos personales tuyos: nombre completo, número de documento, fecha de nacimiento, dirección. Muchas veces salen de filtraciones de bases de datos, redes sociales o correos de phishing.
- Contacta a la operadora (por teléfono, en una tienda física o a través de un empleado sobornado) haciéndose pasar por ti y alega que perdió el teléfono o que quiere portar el número.
- Obtiene una SIM nueva con tu línea.
- Va a tu exchange o tu correo, pulsa «olvidé mi contraseña» y recibe el código de recuperación por SMS.
- Cambia credenciales, desactiva alertas y retira los fondos. Todo puede ocurrir en menos de una hora.
No es un escenario teórico. Ha afectado a inversores conocidos y a figuras públicas; el propio Jack Dorsey, cofundador de Twitter, perdió el control de su cuenta en esa red en 2019 mediante un ataque de este tipo. Lo preocupante es que la víctima casi no puede hacer nada para evitarlo una vez que la operadora cede: el eslabón que falla no es tu contraseña, sino un proceso ajeno a ti.
En Latinoamérica se suma un factor práctico: el robo de celulares es frecuente en muchas ciudades. Un teléfono robado con la pantalla de bloqueo mostrando notificaciones puede dejar ver los códigos SMS sin necesidad de desbloquearlo.
Otros problemas del SMS
La suplantación de SIM es el riesgo más conocido, pero hay más:
- Vulnerabilidades en la red telefónica: el protocolo SS7, que usan las operadoras para enrutar llamadas y mensajes, tiene fallos documentados desde hace años que permiten interceptar SMS a atacantes con acceso a esa infraestructura.
- Phishing en tiempo real: una web falsa idéntica a la de tu exchange te pide usuario, contraseña y el código SMS. El atacante los reenvía al sitio real al instante. Este truco también funciona contra las apps de autenticación, como verás más abajo.
- Malware en Android: algunas apps maliciosas solicitan permiso para leer SMS y reenvían los códigos.
- Problemas de cobertura y viajes: menos grave, pero si cambias de chip al viajar o estás en una zona sin señal, te quedas sin acceso.
¿Significa esto que el SMS no sirve para nada? No exactamente. Es mejor que no tener ningún segundo factor. Pero para cuentas donde guardas dinero, tiene sentido subir de nivel.
Apps de autenticación: el reemplazo natural del SMS
Una app de autenticación genera en tu propio teléfono códigos de seis dígitos que cambian cada 30 segundos. No viajan por la red de la operadora, así que la suplantación de SIM deja de ser un problema para esa cuenta.
Cómo funcionan los códigos TOTP
El estándar detrás de casi todas estas apps se llama TOTP (Time-based One-Time Password). Al activar el 2FA, el servicio te muestra un código QR que contiene una clave secreta. La app la guarda y, combinándola con la hora actual, calcula el código. El servidor hace el mismo cálculo y comprueba que coincidan.
Dos consecuencias prácticas: la app funciona sin internet, y si la hora de tu teléfono está muy desajustada, los códigos fallarán. Si alguna vez te pasa, revisa que la hora se configure automáticamente.
Qué app de autenticación elegir
Hay bastantes opciones gratuitas y todas generan códigos compatibles entre sí. La diferencia está en cómo gestionan las copias de seguridad:
- Google Authenticator: muy extendida. Hoy permite sincronizar los códigos con tu cuenta de Google, lo que facilita cambiar de teléfono, aunque implica que la seguridad de tu cuenta de Google pasa a ser crítica.
- Microsoft Authenticator: ofrece respaldo en la nube y es práctica si ya usas servicios de Microsoft.
- 2FAS: gratuita, de código abierto y disponible en iOS y Android, con opción de respaldo cifrado.
- Aegis: solo para Android, de código abierto, con copias de seguridad cifradas que tú mismo controlas. Muy valorada por usuarios que prefieren no depender de la nube.
No hay una única respuesta correcta. Quien prioriza no perder nunca el acceso suele preferir una app con respaldo en la nube; quien prioriza minimizar terceros, una con copias locales cifradas.
El punto débil de las apps: phishing y pérdida del teléfono
Las apps resuelven el SIM swapping, pero no el phishing. Si escribes el código de tu app en una página falsa, el atacante puede usarlo durante esos 30 segundos. La defensa aquí es tuya: entra siempre al exchange desde un marcador guardado o desde la app oficial, nunca desde enlaces de correos o anuncios.
El otro riesgo es perder el teléfono sin respaldo. Por eso, al activar la app, guarda los códigos de recuperación que te da cada servicio (o la propia clave secreta) en papel, en un lugar seguro. Más de un usuario ha perdido semanas de trámites con soporte por no hacerlo.
Llaves físicas de seguridad: el nivel más alto de protección
Una llave de seguridad es un pequeño dispositivo, del tamaño de un pendrive, que se conecta por USB o se acerca al teléfono por NFC. Para confirmar el inicio de sesión, la conectas y tocas un botón. Los modelos más conocidos son los YubiKey de Yubico y las Titan Security Key de Google, aunque hay otros fabricantes.
Por qué resisten el phishing
Aquí está su gran ventaja. Las llaves que usan los estándares FIDO2 o U2F verifican criptográficamente el dominio del sitio web. Si entras en una copia falsa de tu exchange con una dirección parecida, la llave simplemente no responde, porque el dominio no coincide con el que registraste. No depende de que tú detectes el engaño.
Tampoco hay códigos que copiar ni SMS que interceptar. Un atacante remoto, por sofisticado que sea, necesitaría tener la llave en la mano.
Consideraciones antes de comprar una
- Compra dos. Registra ambas en cada cuenta y guarda una en un lugar distinto. Si pierdes la principal, no te quedas fuera.
- Revisa la compatibilidad. Varios exchanges grandes, como Binance, Coinbase o Kraken, admiten llaves de seguridad, pero no todos los servicios lo hacen, y algunos solo las aceptan en la web y no en la app móvil. Comprueba la sección de seguridad de cada plataforma.
- Elige el conector adecuado: USB-A, USB-C, Lightning o NFC, según tus dispositivos.
- Disponibilidad regional: en algunos países de Latinoamérica no siempre se consiguen en tiendas locales y hay que importarlas, con costos de envío e impuestos. Compra siempre al fabricante o a distribuidores oficiales: una llave manipulada de origen dudoso anula su propósito.
El precio suele ser moderado, comparable a un accesorio tecnológico de gama media. Para alguien con un saldo relevante en cripto, muchos usuarios lo ven como un gasto pequeño frente al riesgo que cubre.
Passkeys: la evolución que ya está llegando
Las passkeys (llaves de acceso) usan la misma tecnología FIDO que las llaves físicas, pero guardada en tu teléfono o computadora y desbloqueada con tu huella, rostro o PIN. Reemplazan la contraseña directamente y son resistentes al phishing por el mismo motivo: están ligadas al dominio real.
Cada vez más servicios, incluidos algunos exchanges, las ofrecen. Son una buena opción para quien quiere seguridad alta sin llevar un dispositivo extra, aunque conviene entender dónde se sincronizan (iCloud, Google, un gestor de contraseñas) porque la seguridad de esa cuenta pasa a ser clave.
Comparativa de métodos de autenticación en dos pasos
| Método | Protege contra SIM swapping | Protege contra phishing | Comodidad | Costo |
|---|---|---|---|---|
| SMS | No | No | Alta | Gratis |
| Correo electrónico | Depende de la seguridad del correo | No | Alta | Gratis |
| App de autenticación (TOTP) | Sí | No | Media-alta | Gratis |
| Passkey | Sí | Sí | Alta | Gratis |
| Llave física FIDO2/U2F | Sí | Sí | Media | Pago único |
Cómo pasar del SMS a un método más seguro
Migrar lleva un rato, pero se hace una sola vez. Un orden razonable:
- Empieza por tu correo electrónico. Es la llave maestra: desde él se recuperan casi todas las demás cuentas. Activa ahí una app de autenticación o una llave física antes que en cualquier otro sitio.
- Sigue con tus exchanges y servicios con saldo. Entra en la sección de seguridad, activa el nuevo método y verifica que funciona cerrando sesión y volviendo a entrar.
- Guarda los códigos de recuperación de cada servicio en papel o en un gestor de contraseñas con buena protección. Nunca como captura de pantalla en la galería del teléfono.
- Desactiva el SMS como opción de respaldo. Este paso se olvida mucho. Si el servicio permite recuperar la cuenta por SMS, el atacante seguirá usando esa vía aunque tengas una llave física.
- Quita tu número de teléfono de la cuenta si el servicio lo permite y no lo necesitas para nada más.
- Habla con tu operadora. Pregunta si ofrece un PIN para cambios en la línea o un bloqueo de portabilidad. No todas lo tienen, pero cuando existe, dificulta mucho la suplantación.
- Activa extras del exchange: listas blancas de direcciones de retiro, bloqueo temporal de retiros tras cambiar la seguridad y códigos antiphishing en los correos.
Un aviso: haz la migración con calma y con el teléfono antiguo aún funcionando. Cambiar de móvil y de método de 2FA el mismo día es la receta clásica para quedarse fuera.
Errores frecuentes al configurar el 2FA
Algunos fallos se repiten tanto que vale la pena listarlos:
- Usar la app de autenticación en el mismo dispositivo donde guardas todas tus contraseñas sin bloqueo de pantalla robusto.
- Dar el código a alguien que llama «del soporte del exchange». Ningún soporte legítimo te lo pedirá.
- No probar los códigos de recuperación hasta que se necesitan, y descubrir entonces que estaban mal anotados.
- Pensar que el 2FA protege una wallet de autocustodia. En una wallet propia, lo que importa es la frase semilla; el 2FA aplica a cuentas en servicios como exchanges o correo.
Preguntas frecuentes
¿Es mejor tener 2FA por SMS que no tener ninguno?
Sí. Frena ataques básicos basados en contraseñas filtradas. El problema es usarlo como única protección en cuentas con fondos, porque es vulnerable a la suplantación de SIM.
¿Qué pasa si pierdo el teléfono con la app de autenticación?
Si guardaste los códigos de recuperación o tenías respaldo cifrado, podrás restaurar el acceso en un teléfono nuevo. Si no, tendrás que pasar por el proceso de verificación de cada servicio, que en exchanges suele implicar KYC (verificación de identidad con documentos) y puede tardar días.
¿Las llaves físicas funcionan en el celular?
Sí, mediante NFC o conectándolas por USB-C o Lightning, según el modelo. Eso sí, no todas las apps móviles de exchanges las aceptan; a veces solo funcionan en la versión web.
¿Cómo sé si sufrí una suplantación de SIM?
La señal más clara es que tu teléfono pierde de repente la cobertura sin motivo aparente, junto con avisos de cambio de contraseña o inicios de sesión que no reconoces. Si ocurre, llama de inmediato a tu operadora desde otro teléfono y cambia las credenciales de tu correo y exchanges.
¿Las passkeys reemplazan a las llaves físicas?
Para muchos usuarios sí son suficientes y más cómodas. Quienes manejan montos altos suelen preferir una llave física dedicada, porque no depende de la seguridad de una cuenta en la nube ni de un teléfono de uso diario.
Si solo vas a hacer una cosa después de leer esto, que sea revisar la configuración de seguridad de tu correo y de tu exchange principal y sacar el SMS de la ecuación. Una app de autenticación ya te protege del ataque más común contra usuarios de cripto, y una llave física o una passkey cierran también la puerta al phishing. Ningún método es infalible ni sustituye el sentido común, y mantener fondos en cualquier plataforma siempre conlleva riesgos, pero la diferencia entre depender de tu operadora y depender de un dispositivo que tienes en la mano es enorme.

Peligroso idealista venezolano. Embajador y empresario blockchain. Block Producer, filántropo y activista. Que la blockchain construya nuestro futuro.
Ver todos sus artículos →