BTC $83.408,00
 ETH $2.502,55
 USDT $0,9993
 BNB $742,07
 XRP $1,37
 USDC $0,9998
 SOL $107,10
 TRX $0,3333
 FIGR_HELOC $1,03
 ZEC $1.241,23
 DOC $0,9802
 BPRO $101.400,00
Ciberataques a supermercados en Francia y Ahold Delhaize ponen en alerta la cadena alimentaria española
La manipulación de la refrigeración en cientos de supermercados franceses y un incidente en Ahold Delhaize elevan la alerta. Pandora FMS advierte que España podría sufrir cortes de suministro y logística.

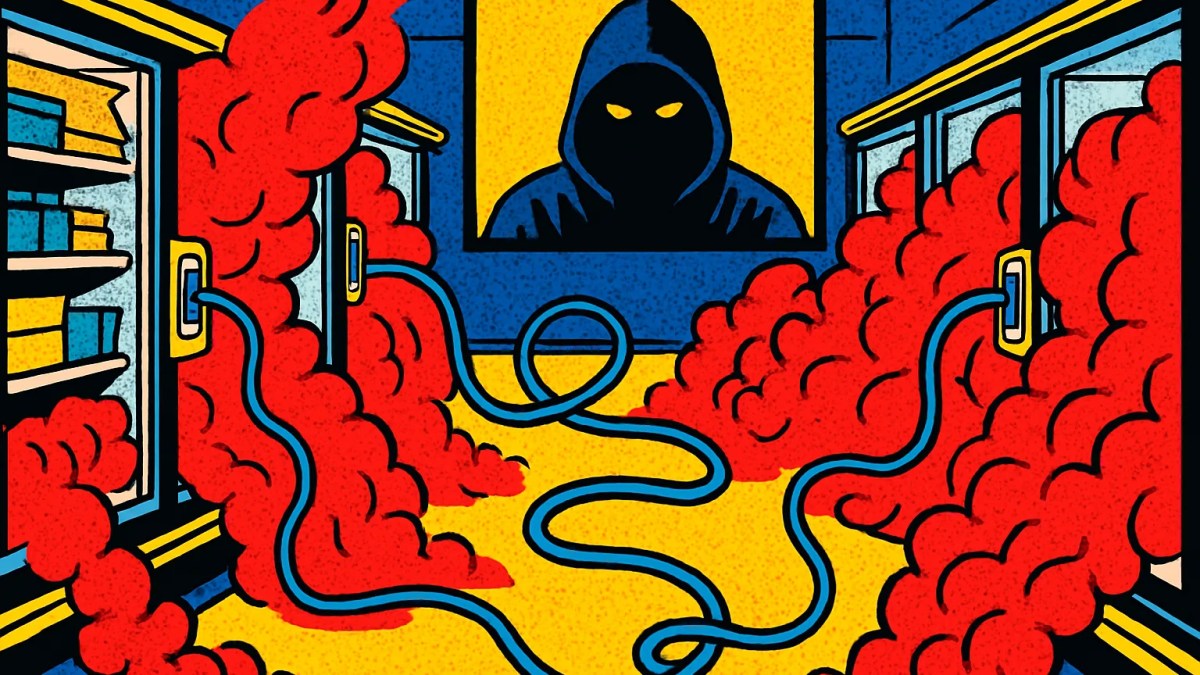
Los ciberataques a supermercados europeos ya no se limitan al robo de datos. La manipulación de los sistemas de refrigeración en cientos de establecimientos de Francia y un incidente de seguridad en el grupo Ahold Delhaize han encendido las alarmas sobre la seguridad de la cadena alimentaria, y la firma española Pandora FMS advierte de que España podría sufrir interrupciones de suministro y de logística por la misma vía.
Lo que está en juego es un sector que se ha digitalizado a gran velocidad. Neveras, cámaras frigoríficas, cajas, inventarios y rutas de distribución dependen hoy de software conectado a internet. Esa conexión permite controlar una red de tiendas desde una única consola. También abre una puerta que, si se fuerza, afecta directamente a lo que llega al plato del consumidor.

Qué se sabe de los ciberataques a supermercados en Francia
El caso francés es el que más inquietud ha generado. Según la información disponible, los atacantes lograron alterar el funcionamiento de los sistemas de refrigeración en cientos de comercios. No se han detallado públicamente ni la autoría ni el método exacto de intrusión, ni tampoco el volumen de mercancía que pudo verse afectada.
El tipo de objetivo sí dice mucho. Un ataque contra la temperatura de conservación no busca datos personales ni tarjetas de crédito; busca un daño físico y económico. Productos frescos, lácteos o carnes que pierden la cadena de frío deben retirarse, y si el fallo pasa inadvertido el riesgo se traslada a la salud pública.
Los equipos de refrigeración industrial suelen gestionarse mediante controladores remotos que, en muchas cadenas, se administran de forma centralizada. Cuando esos paneles quedan expuestos a internet con credenciales débiles o sin actualizar, el atacante no necesita entrar en cada tienda: le basta con comprometer el punto de control.
Ahold Delhaize, el otro aviso
El segundo episodio que cita la alerta afecta a Ahold Delhaize, el grupo neerlandés-belga detrás de cadenas como Albert Heijn y Delhaize, con fuerte presencia en Europa y Estados Unidos. La compañía sufrió un incidente de seguridad que se suma a la lista de golpes contra grandes distribuidores.
Que un actor de ese tamaño se vea expuesto ilustra que el problema no es exclusivo de comercios pequeños con pocos recursos para invertir en defensa. Cuanto más integrada está la operación, más amplio puede ser el alcance de una brecha.
Por qué España mira de cerca
La advertencia llega desde Pandora FMS, empresa española especializada en software de monitorización de sistemas e infraestructuras. Su lectura es que la distribución alimentaria en España comparte el mismo modelo tecnológico que la francesa y, por tanto, las mismas debilidades.
Según la firma, el impacto potencial no se quedaría en la tienda. Un ataque bien dirigido podría frenar centros logísticos, desordenar la reposición o dejar sin visibilidad el inventario de toda una red. En un sector que trabaja con márgenes estrechos y productos perecederos, unas horas de parálisis bastan para generar pérdidas y desabastecimiento puntual.
- Sistemas de frío y climatización controlados de forma remota.
- Plataformas logísticas y de gestión de almacenes conectadas en tiempo real.
- Proveedores externos con acceso a la red de la cadena, un punto de entrada habitual.
La cadena de suministro como blanco
El patrón se repite en otras industrias. Los atacantes buscan el eslabón menos vigilado: un proveedor, un dispositivo olvidado o un componente manipulado antes de llegar al usuario final. En el sector cripto se vio hace poco con el hallazgo de un implante espía en un monedero físico, que llevó a Trezor a retirar la autorización a revendedores de billeteras de hardware. La lógica es la misma: comprometer la cadena antes del punto de venta.
En el caso de los ciberataques a supermercados, la diferencia es la escala del daño posible. No se trata de un usuario que pierde fondos, sino de miles de consumidores que dependen de que la comida llegue en condiciones. Por eso los especialistas insisten en tratar estos sistemas como infraestructura crítica, con monitorización continua, segmentación de redes y planes de respuesta ensayados.
Las recomendaciones habituales del sector apuntan a medidas poco vistosas pero eficaces: inventariar todos los dispositivos conectados, cambiar credenciales por defecto, aplicar parches con regularidad y detectar anomalías, como una cámara que sube de temperatura sin motivo, antes de que se conviertan en un incidente.
Europa ya ha endurecido el marco con la directiva NIS2, que amplía las obligaciones de ciberseguridad a más sectores, entre ellos la producción y distribución de alimentos. Lo ocurrido en Francia pone a prueba si esas exigencias se están aplicando a tiempo; para las cadenas españolas, el margen para adelantarse a un episodio similar dependerá de lo que inviertan ahora en vigilar lo que hasta hace poco nadie consideraba un objetivo.

Peligroso idealista venezolano. Embajador y empresario blockchain. Block Producer, filántropo y activista. Que la blockchain construya nuestro futuro.
Ver todos sus artículos →