BTC $83.437,00
 ETH $2.553,89
 USDT $0,9993
 BNB $749,98
 XRP $1,40
 USDC $0,9997
 SOL $111,59
 TRX $0,3316
 FIGR_HELOC $1,06
 ZEC $1.310,33
 DOC $1,01
 BPRO $102.737,00
Envenenamiento de direcciones en Solana: una billetera prueba con 10 dólares y después envía 30.750 a un estafador
Una investigación de Bitquery documenta un caso de envenenamiento de direcciones en Solana: una billetera envió 10 dólares de prueba a una dirección falsa y luego le transfirió 30.750 dólares.

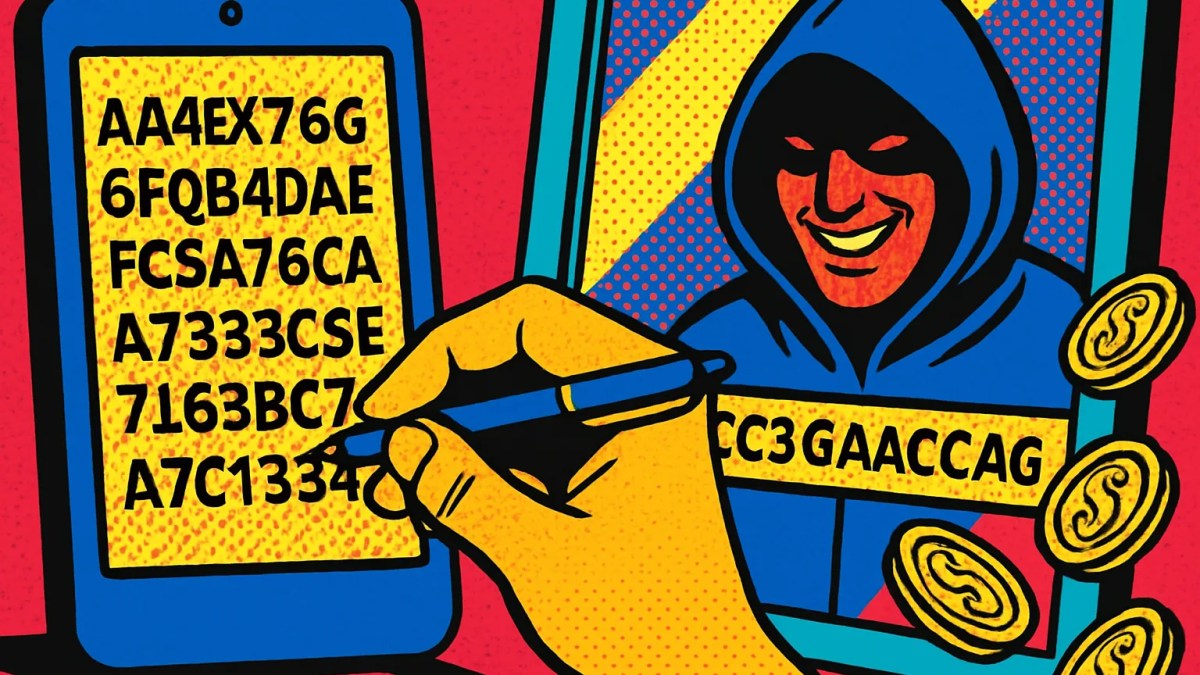
Un caso documentado de envenenamiento de direcciones en Solana muestra que una transferencia de prueba exitosa no protege a nadie si la dirección ya es la equivocada. Según una investigación de la firma de análisis on-chain Bitquery, una billetera envió primero 10 dólares a una dirección falsa y, tras comprobar que el pago había llegado, transfirió 30.750 dólares al mismo destinatario fraudulento.
El hallazgo pone en duda una de las prácticas de seguridad más repetidas entre usuarios de criptomonedas: mandar un monto pequeño antes del envío grande. La prueba sirve para detectar errores de red o de formato. No sirve para confirmar que la dirección pertenece a quien uno cree.

Cómo funciona el envenenamiento de direcciones
La técnica se apoya en un hábito muy extendido. Muchos usuarios no escriben ni pegan la dirección desde una fuente verificada cada vez que envían fondos; la copian del historial de transacciones de su propia billetera, donde aparecen los destinatarios frecuentes.
El atacante aprovecha esa costumbre. Genera una dirección cuyos primeros y últimos caracteres coinciden con los de una dirección legítima con la que la víctima suele operar, y luego le envía una transacción insignificante, a veces de valor casi nulo. Así consigue que su dirección impostora quede registrada en el historial, justo al lado de la verdadera.
Como las direcciones de Solana son cadenas largas de caracteres alfanuméricos, la mayoría de las interfaces las muestran abreviadas. Si el inicio y el final coinciden, distinguir una de otra a simple vista resulta difícil. Ahí está la trampa.
Por qué la transferencia de prueba no detectó el fraude
El caso que describe Bitquery en sus hallazgos sobre Solana ilustra el punto ciego. La dirección envenenada es perfectamente válida: existe en la red y puede recibir fondos. Cuando la víctima mandó los 10 dólares de prueba, la operación se completó sin problemas, lo que le dio la falsa confirmación de que todo estaba en orden.
El envío siguiente, de 30.750 dólares, fue a parar al mismo lugar. En una cadena de bloques las transacciones confirmadas no se pueden revertir, por lo que recuperar ese dinero dependería de que el receptor decidiera devolverlo, algo improbable tratándose de un estafador.
La lección es incómoda: la prueba pequeña verifica que la dirección funciona, no que sea correcta. Para que tuviera algún valor frente a este tipo de ataque, el destinatario legítimo tendría que confirmar por un canal independiente que recibió esos 10 dólares antes de que salga el pago grande. Si nadie comprueba del otro lado, el test solo tranquiliza al remitente.
Qué recomiendan las billeteras
Phantom, una de las billeteras más usadas en Solana, incluye el envenenamiento de direcciones en su guía sobre estafas comunes y advierte contra copiar direcciones desde el historial de transacciones. En sus instrucciones para recibir pagos explica cómo compartir la dirección propia directamente desde la aplicación, en lugar de reutilizar copias antiguas.
A partir de esas pautas y del caso analizado, algunas medidas concretas reducen el riesgo:
- Obtener la dirección siempre de una fuente verificada, como una libreta de contactos guardada en la billetera o el propio destinatario a través de un canal confiable, nunca del historial.
- Comparar la dirección completa, carácter por carácter o al menos un tramo del medio, y no solo el inicio y el final.
- Pedir al destinatario que confirme la recepción del pago de prueba antes de enviar el monto principal.
- Desconfiar de transferencias minúsculas o sin valor que llegan desde direcciones desconocidas; suelen ser el primer paso del ataque.
Un fraude que no necesita hackear nada
Lo llamativo del envenenamiento de direcciones es que no requiere vulnerar contratos inteligentes ni robar claves privadas. El atacante no toca los fondos de la víctima: espera a que ella misma se los envíe. Es ingeniería social apoyada en la mecánica de las cadenas públicas, donde cualquiera puede mandar una transacción a cualquier dirección y dejar rastro en su historial.
Ese mismo patrón de explotar la confianza del usuario aparece en otros fraudes recientes, como el secuestro de la cuenta en X de Coldcard para aprovechar el miedo de sus clientes. En ambos casos, la tecnología funciona como debe; el eslabón débil es la persona que confirma la operación.
Las comisiones bajas de Solana hacen que inundar historiales con transacciones señuelo cueste muy poco, lo que explicaría por qué la red resulta atractiva para este tipo de campañas. El fenómeno coincide con una etapa en la que la cadena gana peso institucional, como refleja la llegada de Wall Street a Solana, y con ello más usuarios moviendo montos mayores.
Mientras las billeteras no resalten de forma más agresiva las direcciones sospechosamente parecidas, la responsabilidad seguirá recayendo en el usuario. Y la comprobación que de verdad importa no es si el dinero llega, sino a quién.

Fundador de CriptoTendencias (2017) y CMO de mimLABS. Une marketing, Bitcoin y tecnología para hacer las criptomonedas entendibles para cualquiera, sin tecnicismos ni promesas vacías.
Ver todos sus artículos →