 BTC $83.021,00
 ETH $2.452,78
 USDT $0,9993
 BNB $742,79
 XRP $1,34
 USDC $0,9998
 SOL $106,65
 TRX $0,3311
 FIGR_HELOC $1,03
 ZEC $1.281,37
 DOC $0,9937
 BPRO $99.257,00
Hackeo de Liquid: la sidechain de Bitcoin entra en la fase final de recuperación tras el robo de 4.000 BTC
Un mes después del robo de 4.000 bitcoins, Liquid Network vuelve a operar y anuncia las etapas finales de una recuperación escalonada que pone a prueba su modelo federado.

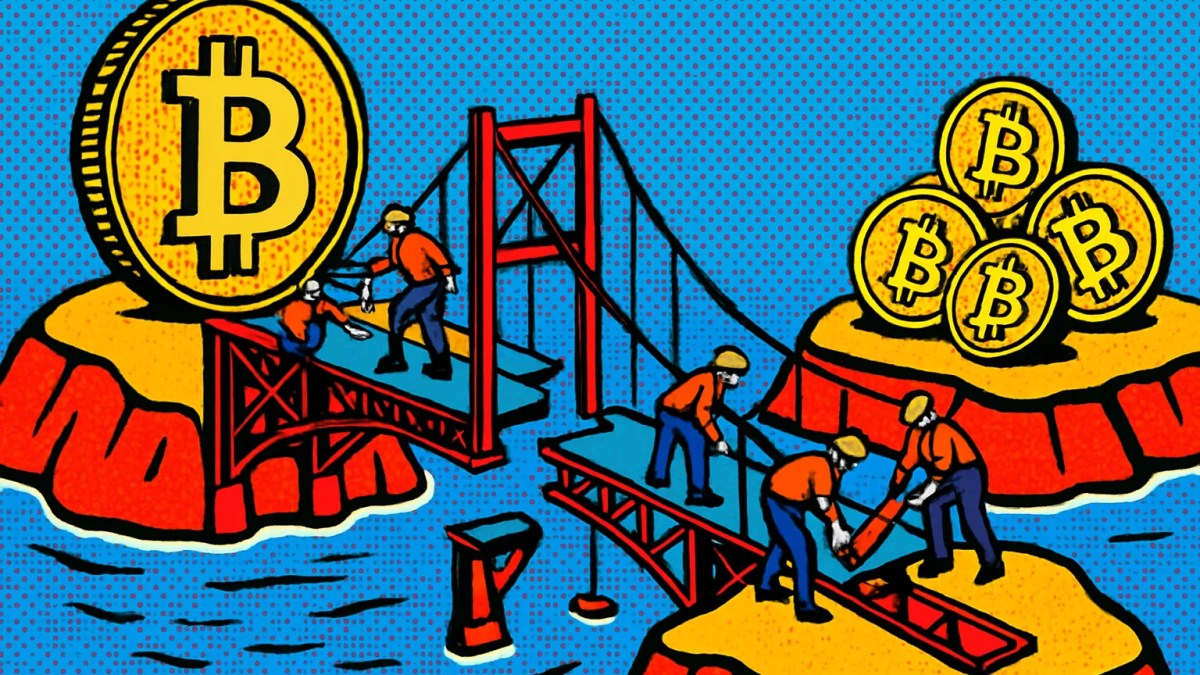
A un mes del hackeo de Liquid, en el que atacantes sustrajeron unos 4.000 bitcoins, la red lateral (sidechain) de Bitcoin desarrollada por Blockstream vuelve a estar operativa y anunció que encara las etapas finales de su plan de recuperación. La actualización llega tras semanas de funcionamiento restringido. Para los usuarios que mantienen fondos en la red, es la señal más concreta hasta ahora de que la normalidad se acerca.
El equipo detrás del proyecto detalló el avance en una actualización publicada en el blog oficial de Liquid, donde describe una recuperación por etapas. La comunicación se difundió también desde la cuenta oficial de Liquid en X, que mencionó a servicios de su entorno como el exchange SideSwap y la billetera Aqua, dos de las aplicaciones más usadas por quienes operan con activos de la red.
Qué se sabe del hackeo de Liquid
El robo de 4.000 BTC lo sitúa entre los incidentes de mayor tamaño que ha sufrido una infraestructura construida directamente sobre Bitcoin. A las cotizaciones recientes, con BTC moviéndose en torno a los 83.000 dólares, el botín superaría holgadamente los 300 millones de dólares.
Liquid funciona como una cadena paralela a Bitcoin. Los usuarios bloquean sus bitcoins en la red principal y reciben a cambio L-BTC, una representación uno a uno que circula en Liquid con transacciones más rápidas y mayor confidencialidad. Ese puente, conocido como peg, no depende de un contrato inteligente abierto sino de una federación: un grupo de entidades, principalmente exchanges y empresas del sector, que custodian los fondos de forma conjunta y firman las salidas hacia la cadena principal.
Precisamente por ese diseño, cualquier brecha en la custodia toca el punto más sensible del sistema, el respaldo de los L-BTC en circulación. El material disponible no detalla cómo lograron los atacantes acceder a los fondos, y la recuperación por etapas sugiere que el equipo optó por reabrir funciones de manera gradual en lugar de restablecer todo de golpe.
Una reapertura escalonada
La estrategia tiene lógica. Tras un ataque de esta magnitud, reactivar los retiros sin haber verificado la integridad de la federación y de las claves podría exponer a los usuarios a nuevas pérdidas. Por eso la red habría priorizado primero restablecer la operación básica y, después, ir liberando servicios.
Adam Back, director ejecutivo de Blockstream y una de las voces más conocidas de la comunidad bitcoiner, se refirió al proceso en una publicación en X del 20 de octubre de 2026. Su intervención pública da peso político a la recuperación, ya que Blockstream es la empresa que concibió Liquid y sigue siendo su principal impulsora.
Para quienes tienen saldo en la red, la pregunta clave es si los L-BTC conservarán su paridad con el bitcoin real. Mientras el plan avance y la federación pueda honrar las salidas, ese vínculo se sostiene. Si no, el mercado aplicaría un descuento, como ha pasado con otros activos envueltos (wrapped) cuando su respaldo quedó en duda.
Un año complicado para la seguridad cripto
El episodio se suma a una racha difícil. Los hackeos cripto crecieron un 55% en el tercer trimestre hasta alcanzar los 1.200 millones de dólares, una cifra que refleja cómo los atacantes concentran sus esfuerzos en puentes, plataformas de custodia y protocolos con grandes reservas.
La diferencia de Liquid frente a casos recientes del mundo DeFi está en el tipo de arquitectura. En el hackeo de Drift, por ejemplo, el atacante terminó lavando 63 millones de dólares a través de Tornado Cash y la recuperación quedó en el aire. En una red federada, en cambio, existe un grupo identificable de custodios que puede coordinar una respuesta, algo que facilita reabrir el servicio aunque también concentra responsabilidades y críticas.
Ese debate no es nuevo. Desde su lanzamiento, Liquid ha recibido objeciones por depender de un conjunto cerrado de firmantes, lo opuesto al modelo sin permisos de Bitcoin. Sus defensores sostienen que la federación ofrece garantías prácticas a empresas que necesitan liquidar con rapidez entre exchanges. El hackeo de Liquid pone a prueba ambas posturas.
Lo que queda por resolver
Que la red funcione de nuevo no responde todas las dudas. Quedan pendientes, al menos, tres frentes:
- El destino de los 4.000 BTC sustraídos y si existe alguna posibilidad de rastrearlos o congelarlos en exchanges.
- Los cambios en la custodia de la federación para evitar que la falla se repita.
- Cómo y en qué plazos se cubrirá el faltante para mantener íntegro el respaldo de los L-BTC.
Las aplicaciones que dependen de Liquid, como SideSwap o Aqua, estarán atentas a cada paso, porque buena parte de su actividad se apoya en la confianza en ese respaldo.
La etapa final de la recuperación será, en la práctica, el examen que defina si Liquid conserva su lugar como capa de liquidación entre exchanges o si el incidente acelera la migración hacia alternativas con otros modelos de seguridad.

Fundador de CriptoTendencias (2017) y CMO de mimLABS. Une marketing, Bitcoin y tecnología para hacer las criptomonedas entendibles para cualquiera, sin tecnicismos ni promesas vacías.
Ver todos sus artículos →