BTC $81.537,00
 ETH $2.420,62
 USDT $0,9991
 BNB $721,05
 XRP $1,31
 USDC $1,0000
 SOL $104,34
 TRX $0,3350
 FIGR_HELOC $1,04
 ZEC $1.147,80
 DOC $0,9961
 BPRO $99.257,00
Jailbreak de iPhone: Calif vulnera un iPhone 18 Pro con iOS 27.0.1 en Hexacon y el ataque resiste un reinicio
Calif mostró en Hexacon, en París, un jailbreak untethered sobre un iPhone 18 Pro con iOS 27.0.1 que sobrevivió a un reinicio. No hay herramienta ni detalles técnicos públicos.

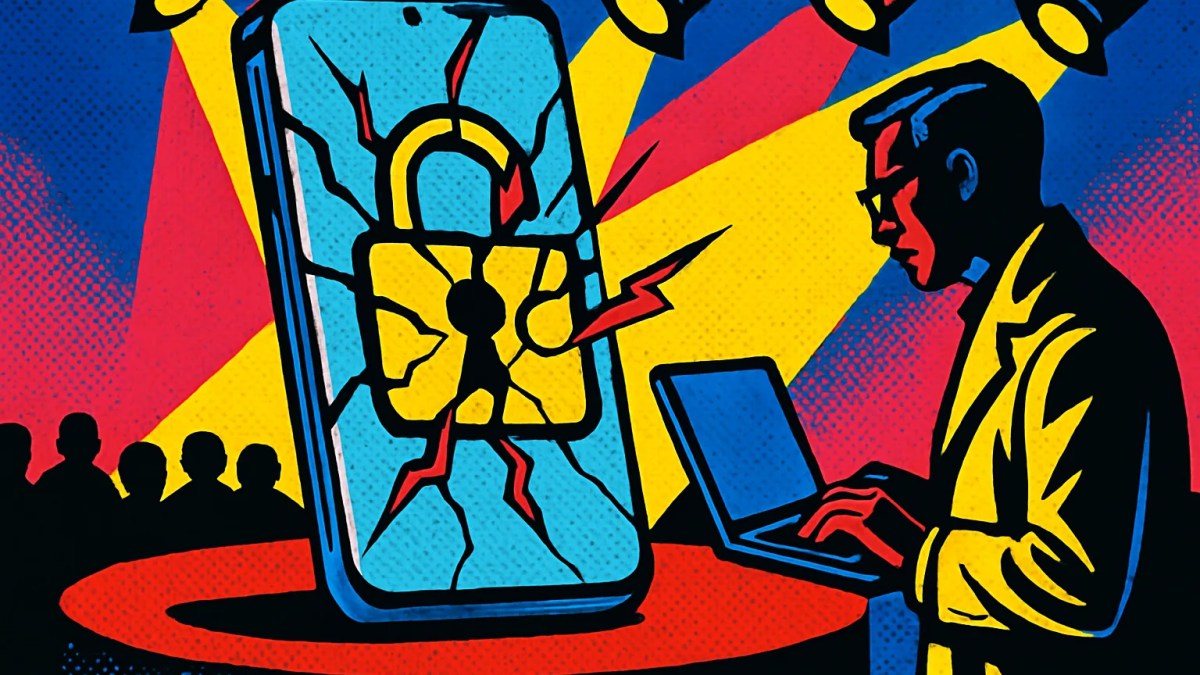
La firma de seguridad Calif mostró en directo un jailbreak de iPhone sobre un iPhone 18 Pro con iOS 27.0.1, la versión más reciente del sistema de Apple, durante la conferencia Hexacon en París. La demostración llamó la atención por un detalle: el acceso sobrevivió a un reinicio del teléfono, lo que en la jerga del sector se conoce como jailbreak untethered. Por ahora no hay herramienta pública ni detalles de las vulnerabilidades explotadas.
El equipo de Calif difundió la prueba a través de su cuenta oficial en X el 16 de octubre de 2026, y amplió el contexto en una publicación de su boletín. El investigador de iOS Billy Ellis también compartió imágenes del momento desde el evento.

Qué significa un jailbreak de iPhone que sobrevive al reinicio
Hacer jailbreak consiste en saltarse las restricciones que Apple impone en iOS para obtener control total del dispositivo: instalar software fuera de la App Store, modificar archivos del sistema o ejecutar código con privilegios elevados. Es, en esencia, encadenar varios fallos de seguridad hasta romper el aislamiento del sistema.
La mayoría de los jailbreaks recientes son semi-untethered. Funcionan, pero se pierden al apagar o reiniciar el equipo, y hay que volver a ejecutarlos. Uno untethered es otra cosa. Persiste tras el arranque sin intervención externa, y eso exige vulnerar también la cadena de arranque seguro del teléfono, uno de los componentes más blindados del diseño de Apple.
Por eso la demostración tiene peso técnico. Que funcione en un modelo de última generación y con una versión de iOS recién publicada indica que la cadena de fallos usada no habría sido corregida todavía, al menos al momento de la exhibición.
Lo que Calif no ha revelado
La firma no ha publicado ningún código, herramienta descargable ni descripción técnica de las vulnerabilidades. Tampoco se sabe si Apple fue notificada antes de la charla ni en qué plazo podría llegar un parche. Esa reserva es habitual en la investigación ofensiva: divulgar los detalles antes de que exista una corrección dejaría expuestos a millones de usuarios.
Hexacon, la conferencia de seguridad ofensiva que se celebra en París, es justamente el tipo de foro donde se muestran estos hallazgos ante especialistas en explotación de software. Allí lo frecuente es enseñar que algo es posible, no regalar la receta.
El blog de Calif recoge además un texto firmado por Thai Duong, investigador conocido en el mundo de la criptografía aplicada, sobre el proceso de aprender a hacer jailbreak a un iPhone. Es la pista más cercana sobre cómo trabajó el equipo, aunque no equivale a un informe técnico del exploit.
Una práctica cada vez más rara
Durante años, los jailbreaks públicos fueron casi rutina para cada nueva versión de iOS. Esa época quedó atrás. Apple ha ido endureciendo el sistema con capas de protección de memoria y verificación de código, y las cadenas de exploits capaces de comprometer un iPhone moderno se pagan muy caro en el mercado de vulnerabilidades. Cuando aparece una, rara vez se libera gratis.
Por qué importa a quienes guardan criptomonedas en el móvil
Para el usuario de criptoactivos, la noticia tiene una lectura práctica. Una gran parte de las billeteras de autocustodia, aplicaciones de exchanges y generadores de códigos de verificación vive en el teléfono. La seguridad de esas aplicaciones descansa, en buena medida, en que el sistema operativo aísle cada app y proteja sus datos.
Un jailbreak de iPhone rompe ese aislamiento por definición. En manos de un investigador que lo muestra en un escenario, el riesgo inmediato es bajo. Si una cadena similar acabara en manos de atacantes, podría servir para leer datos de otras aplicaciones o interceptar acciones del usuario. No hay indicios de que esto esté ocurriendo con el fallo que expuso Calif.
La recomendación habitual de los especialistas se mantiene: instalar las actualizaciones de iOS en cuanto estén disponibles, no depender de un solo factor para proteger las cuentas y reservar los fondos importantes para dispositivos dedicados. Los métodos de verificación también cuentan; los códigos por SMS, por ejemplo, ofrecen menos garantías, como se explica en esta guía sobre autenticación en dos pasos para proteger criptomonedas.
Ni siquiera las billeteras físicas están exentas de ataques cuando se compromete la cadena de suministro, como mostró el caso de los dispositivos Ledger manipulados en Asia. La diferencia es que un hardware dedicado reduce la superficie de ataque frente a un teléfono que ejecuta decenas de aplicaciones a la vez.
Lo siguiente a vigilar es la respuesta de Apple. Si la próxima actualización de iOS 27 incluye correcciones atribuidas a Calif, quedará más claro qué componentes estaban expuestos y cuánto tiempo estuvo abierta la puerta.

Fundador de CriptoTendencias (2017) y CMO de mimLABS. Une marketing, Bitcoin y tecnología para hacer las criptomonedas entendibles para cualquiera, sin tecnicismos ni promesas vacías.
Ver todos sus artículos →