 BTC $82.564,00
 ETH $2.485,64
 USDT $0,9993
 BNB $741,83
 XRP $1,39
 USDC $0,9997
 SOL $109,07
 TRX $0,3318
 FIGR_HELOC $1,00
 ZEC $1.205,17
 DOC $0,9821
 BPRO $98.075,00
Exploit de iPhone apunta a Coinbase, MetaMask y Trust Wallet para robar frases de recuperación
Las cadenas de ataque DarkSword y Coruna aprovechan fallos de iOS para robar frases de recuperación de billeteras como Coinbase Wallet, MetaMask y Trust Wallet. Los iPhone sin actualizar son los más expuestos.

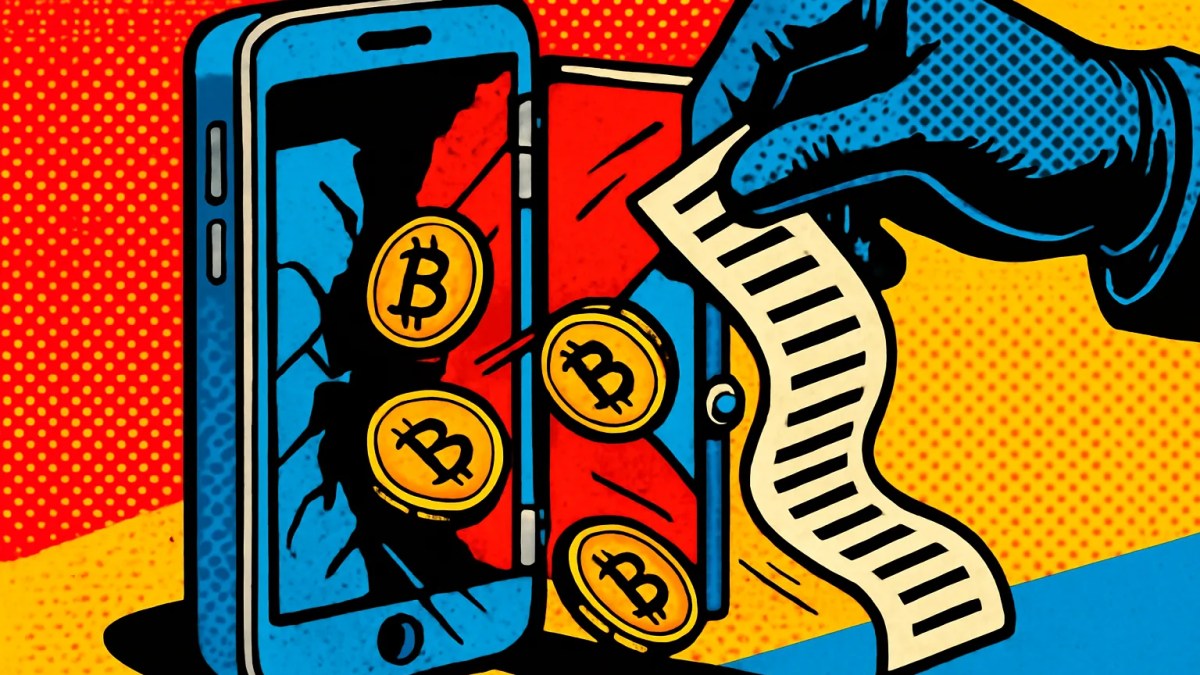
Un exploit de iPhone sigue activo contra usuarios de criptomonedas y pone en riesgo los fondos guardados en billeteras móviles tan populares como Coinbase Wallet, MetaMask y Trust Wallet. Los atacantes buscan extraer datos sensibles del dispositivo y, sobre todo, las frases de recuperación que dan control total sobre los activos.
La amenaza se asocia a dos cadenas de ataque identificadas por investigadores de seguridad, conocidas como DarkSword y Coruna. Ambas aprovechan vulnerabilidades del sistema operativo iOS y siguen circulando pese a que Apple ha ido corrigiendo fallos en sus actualizaciones. El problema, por tanto, se concentra en los equipos que no tienen instalada la versión más reciente del software.
Cómo funciona el exploit de iPhone contra billeteras cripto
Un exploit es un fragmento de código o una técnica que aprovecha un error de programación para ejecutar acciones no autorizadas en un dispositivo. En este caso, las cadenas de ataque permitirían a los delincuentes saltarse las protecciones de iOS y acceder a información que, en condiciones normales, quedaría aislada dentro de cada aplicación.
El objetivo es concreto. Los atacantes no buscan fotos ni contactos, sino los datos de las billeteras de autocustodia: aquellas en las que el usuario, y no una empresa, guarda las claves privadas. La frase de recuperación, también llamada frase semilla, es una lista de 12 o 24 palabras que permite restaurar una billetera en cualquier otro dispositivo. Quien la obtiene puede vaciar los fondos sin necesidad de tocar el teléfono de la víctima.
Ahí radica la gravedad. A diferencia de una cuenta bancaria, una transferencia en blockchain no se puede revertir ni reclamar ante un intermediario. Si el atacante mueve los fondos, lo habitual es que se pierdan de forma definitiva.
Las billeteras en la mira
Entre las aplicaciones señaladas como objetivo figuran:
- Coinbase Wallet, la billetera de autocustodia vinculada al exchange estadounidense.
- MetaMask, muy utilizada para operar en Ethereum y redes compatibles.
- Trust Wallet, con presencia fuerte entre usuarios de Binance y de múltiples cadenas.
Que se mencionen estas marcas no implica que sus aplicaciones tengan un fallo propio. La vulnerabilidad está en el sistema operativo; las billeteras son simplemente el botín más rentable para quien logra comprometer el teléfono.
Por qué el iPhone ya no es sinónimo de inmunidad
Durante años, buena parte de los usuarios asumió que el iPhone era un terreno casi vedado para el malware, en comparación con Android. Esa percepción tiene algo de base: el modelo cerrado de Apple y la revisión de su tienda de aplicaciones elevan el listón. Pero no lo hacen invulnerable.
Las cadenas de exploits sofisticadas, del tipo que antes se asociaba a herramientas de espionaje contra periodistas o activistas, han ido bajando de escalón. Cuando ese tipo de capacidades llega a manos de grupos con motivación económica, el blanco natural pasa a ser el dinero digital, que se puede robar a distancia y mover en minutos.
El caso se suma a una racha de incidentes que golpean directamente al usuario final. Hace poco, el mercado convivía con los reportes de robos ligados a Ledger, otra muestra de que el eslabón débil suele estar en el dispositivo o en la persona, más que en la propia blockchain.
Qué pueden hacer los usuarios
La medida más eficaz es también la más sencilla: mantener el iPhone actualizado. Los exploits de este tipo dependen de fallos que Apple corrige en sus parches, de modo que un equipo con la última versión de iOS reduce de forma notable la superficie de ataque. Los modelos antiguos que ya no reciben actualizaciones quedan expuestos y no deberían usarse para guardar montos relevantes.
Hay otras prácticas que los especialistas en seguridad repiten con frecuencia:
- No guardar la frase de recuperación en el teléfono, ni en notas, ni en capturas de pantalla, ni en servicios en la nube.
- Evitar enlaces sospechosos recibidos por mensajería, correo o redes sociales, una vía habitual para entregar código malicioso.
- Usar una billetera física (hardware wallet) para los fondos de largo plazo y dejar en el móvil solo lo necesario para operar.
Apple ofrece además el llamado Modo de Aislamiento, una configuración pensada para personas con alto riesgo de ataques dirigidos. Limita funciones del sistema a cambio de cerrar vías que suelen aprovechar estos exploits; para quien maneja cantidades importantes de cripto en el iPhone, puede ser una opción a considerar.
Un riesgo que crece con la adopción
El atractivo de las billeteras móviles es evidente: permiten operar, firmar transacciones e interactuar con aplicaciones descentralizadas desde el bolsillo. Esa comodidad es justamente lo que las convierte en objetivo. Cuantos más usuarios guardan valor en un teléfono, más incentivos tienen los atacantes para invertir en herramientas capaces de vulnerarlo.
Por ahora no hay una cifra pública consolidada de fondos robados mediante este exploit de iPhone, y conviene tomar con cautela cualquier estimación que circule sin respaldo técnico. Lo que sí está claro es la lección de fondo: la autocustodia traslada la responsabilidad de la seguridad al usuario, y esa responsabilidad incluye algo tan poco vistoso como pulsar «actualizar» cuando el sistema lo pide.

Fundador de CriptoTendencias (2017) y CMO de mimLABS. Une marketing, Bitcoin y tecnología para hacer las criptomonedas entendibles para cualquiera, sin tecnicismos ni promesas vacías.
Ver todos sus artículos →