 BTC $68.594,00
 ETH $1.924,88
 USDT $0,9992
 BNB $631,79
 USDC $0,9996
 XRP $1,01
 SOL $78,39
 TRX $0,3107
 FIGR_HELOC $1,00
 HYPE $70,45
 DOC $0,9970
 BPRO $93.676,00
Hackeo de Binance: el DOJ obtiene aval judicial para decomisar 1.200 millones robados por Corea del Norte
El Departamento de Justicia de EE.UU. logró autorización judicial para decomisar 1.200 millones de dólares del hackeo de Binance atribuido a Corea del Norte, mientras los fondos congelados superan los 2.700 millones.

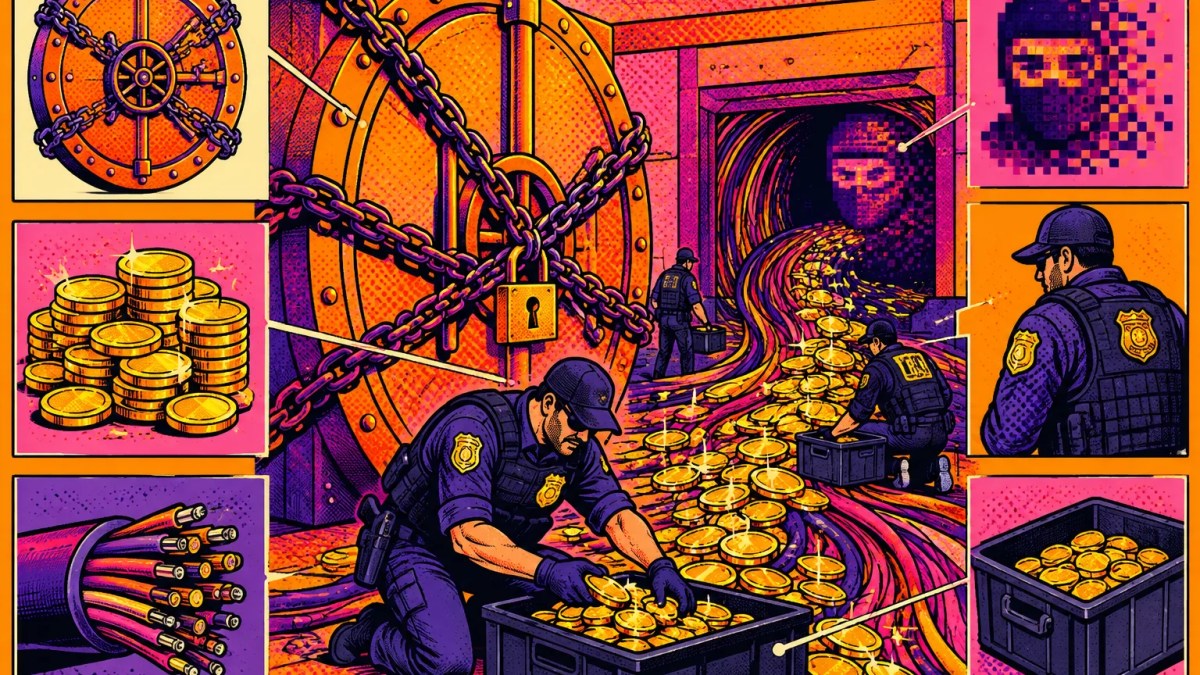
El Departamento de Justicia de Estados Unidos (DOJ) obtuvo autorización judicial para decomisar unos 1.200 millones de dólares en criptomonedas vinculadas al hackeo de Binance, el robo que el FBI atribuye a operadores de Corea del Norte. Con esta acción, el total de fondos congelados relacionados con las operaciones norcoreanas supera los 2.700 millones de dólares. Es uno de los golpes más grandes que las autoridades estadounidenses han asestado a la maquinaria de robo digital de Pyongyang.
El anuncio llegó a través de un comunicado oficial del Departamento de Justicia, que agrupa varias acciones destinadas a frenar lo que el propio organismo describe como el robo masivo de criptomonedas por parte del régimen. Entre ellas figura también el desmantelamiento de un esquema de fraude basado en deepfakes, videos o imágenes falsificadas con inteligencia artificial, que habría movido cerca de 400 millones de dólares.
Qué se sabe del hackeo de Binance y la autoría norcoreana
El FBI ya había señalado directamente a Corea del Norte. En una alerta publicada por la agencia, el buró responsabilizó al país asiático del ataque de unos 6.000 millones de dólares contra el exchange, una cifra que lo coloca entre los mayores robos de la historia del sector.
Binance, por su parte, se pronunció en un anuncio en su centro de soporte. La plataforma ya había tomado la decisión de cubrir los 6.340 millones de dólares robados con fondos propios, de modo que los usuarios no absorbieran la pérdida. Eso convierte cualquier recuperación en un alivio directo para el balance del exchange.
La cifra autorizada para decomiso, 1.200 millones, representa aproximadamente una quinta parte de lo sustraído. No es poco. En robos de esta escala, los atacantes suelen dispersar los fondos en cuestión de horas a través de mezcladores, puentes entre cadenas y cientos de direcciones intermedias, lo que hace que la recuperación sea habitualmente marginal.
Congelamientos por más de 2.700 millones
El dato que más llama la atención es el agregado: más de 2.700 millones de dólares en activos congelados. Un congelamiento no equivale todavía a recuperación; implica que los fondos quedan bloqueados, generalmente en emisores de stablecoins o en plataformas centralizadas que colaboran con las autoridades, a la espera de un proceso judicial que habilite su decomiso definitivo.
La orden judicial sobre los 1.200 millones da precisamente ese paso adicional. Con ella, el DOJ podrá avanzar en la confiscación formal de los activos, un requisito previo para que, eventualmente, puedan restituirse a las víctimas.
El rastro de los fondos ha sido seguido de cerca por firmas de análisis on-chain. Investigadores privados detectaron que los hackers norcoreanos llegaron a lanzar memecoins para lavar parte del botín, una táctica que busca mezclar el dinero robado con volumen de trading aparentemente legítimo.
El esquema de deepfakes de 400 millones
La segunda pieza del anuncio apunta a una modalidad distinta. Según el DOJ, las autoridades desarticularon una operación que utilizaba suplantaciones generadas con inteligencia artificial para engañar a víctimas y sustraerles criptomonedas, con un perjuicio estimado en unos 400 millones de dólares.
El FBI habilitó una página específica sobre esta amenaza, fbi.gov/facestealer, y publicó además un aviso de ciberseguridad a través del IC3, su centro de denuncias de delitos en internet. Ambos documentos buscan que usuarios y empresas identifiquen los patrones del fraude antes de caer en él.
El uso de deepfakes marca una evolución en los métodos. Los grupos vinculados a Corea del Norte ya eran conocidos por infiltrar empresas con falsos trabajadores remotos y por campañas de phishing dirigidas a desarrolladores; sumar rostros y voces sintéticas eleva la credibilidad de esos engaños.
Qué implica para el mercado y para los exchanges
Para Binance, la noticia abre la posibilidad de recuperar una porción relevante de lo que tuvo que cubrir con su propio capital. El calendario, sin embargo, no está claro: los procesos de decomiso civil en Estados Unidos pueden extenderse durante meses y la devolución depende de resoluciones posteriores.
Para la industria, el mensaje es doble. Por un lado, demuestra que la colaboración entre agencias, emisores de stablecoins y analistas on-chain logra bloquear sumas importantes incluso tras un ataque de esta magnitud. Por otro, recuerda que la mayor parte del botín sigue fuera del alcance de las autoridades.
El hackeo de Binance también reaviva el debate regulatorio sobre los controles de seguridad en las plataformas centralizadas, que concentran enormes volúmenes de activos y se han convertido en el objetivo preferido de los atacantes estatales.
Lo que ocurra con los 1.200 millones servirá como termómetro: si el decomiso se concreta y los fondos vuelven al exchange, Washington habrá logrado una de sus recuperaciones más significativas frente a un adversario que, hasta ahora, solía quedarse con casi todo lo que robaba.

Fundador de CriptoTendencias (2017) y CMO de mimLABS. Une marketing, Bitcoin y tecnología para hacer las criptomonedas entendibles para cualquiera, sin tecnicismos ni promesas vacías.
Ver todos sus artículos →